Revisione del regolamento MiCA, Bruxelles apre il confronto sulle regole europee per le criptovalute

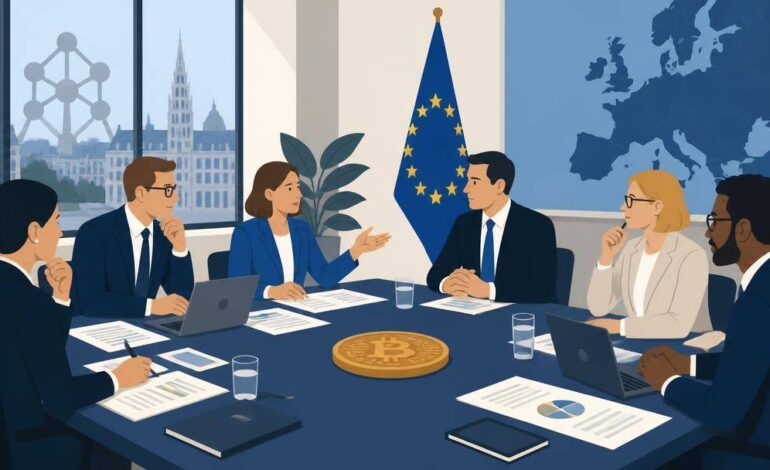
La Commissione europea ha riunito il 27 ottobre 2026 a Bruxelles rappresentanti del settore finanziario, organizzazioni dei consumatori e società civile per esaminare le difficoltà emerse nell’applicazione delle norme europee sulla finanza digitale. Al centro dell’incontro, guidato dalla commissaria ai Servizi finanziari e all’Unione del risparmio e degli investimenti Maria Luís Albuquerque, la possibile revisione del regolamento MiCA, il quadro normativo che disciplina le cripto-attività nell’Unione europea.
L’iniziativa, organizzata come implementation dialogue, rientra nel programma della Commissione per semplificare la legislazione e ridurre gli oneri amministrativi. L’obiettivo dichiarato è raccogliere esperienze concrete dagli operatori, individuare eventuali difficoltà di attuazione e valutare dove gli obblighi possano essere resi più proporzionati senza compromettere la tutela degli investitori e la stabilità del sistema finanziario.
Il confronto rappresenta un passaggio della valutazione istituzionale, non una decisione legislativa. Nessuna modifica generale a MiCA è stata approvata attraverso l’incontro del 27 ottobre. Le disposizioni vigenti continuano ad applicarsi agli intermediari e agli emittenti interessati, mentre Bruxelles esamina le informazioni raccolte attraverso consultazioni pubbliche, contributi tecnici e interlocuzioni con le autorità di vigilanza.
Il confronto del 27 ottobre e le questioni sul tavolo
L’incontro si è svolto dalle 14:30 alle 17:30, con partecipazione riservata agli invitati. La Commissione aveva previsto due sessioni: la prima dedicata al regolamento Markets in Crypto-Assets, la seconda all’applicazione del Digital Operational Resilience Act, conosciuto come DORA.
Per MiCA, il mandato era verificare se il quadro normativo risultasse ancora adeguato rispetto alle caratteristiche del mercato e individuare eventuali possibilità di semplificazione. La discussione riguardava quindi il funzionamento delle regole già operative, comprese le conseguenze amministrative e organizzative per le imprese che devono rispettarle.
La commissaria Albuquerque, nella comunicazione istituzionale diffusa il giorno dell’incontro, ha richiamato la necessità di conciliare innovazione, resilienza e competitività, mantenendo efficaci le misure introdotte dall’Unione.
La Commissione ha annunciato la pubblicazione di una sintesi delle principali conclusioni e dell’elenco delle organizzazioni partecipanti. La documentazione pubblica dell’evento consultata non contiene ancora un resoconto dettagliato degli interventi né identifica specifiche modifiche concordate durante la riunione.
Sarebbe quindi prematuro attribuire ai partecipanti un’intesa su nuove esenzioni, requisiti patrimoniali ridotti o procedure autorizzative differenti. Questi eventuali interventi richiederebbero ulteriori valutazioni e, quando incidono sulle disposizioni del regolamento, un procedimento normativo.
Le consultazioni avviate a maggio 2026
Il dialogo di ottobre segue un percorso iniziato formalmente il 20 maggio 2026, quando la Direzione generale per la Stabilità finanziaria, i servizi finanziari e l’Unione dei mercati dei capitali ha aperto due consultazioni dedicate al funzionamento di MiCA.
La prima era rivolta al pubblico e consentiva di raccogliere valutazioni anche da cittadini e utilizzatori di servizi finanziari digitali. La seconda, di carattere specialistico, coinvolgeva fornitori di servizi crypto, emittenti di token, istituzioni finanziarie, associazioni di categoria, autorità nazionali ed europee e altri soggetti con competenze tecniche o giuridiche.
La consultazione pubblica aveva come scadenza il 31 agosto 2026. Per quella mirata agli operatori specializzati, la relativa pagina ufficiale indica invece il 30 settembre 2026 come termine finale.
Le due iniziative servono a ricostruire l’esperienza maturata dall’entrata in applicazione delle norme, individuando eventuali divergenze interpretative, difficoltà operative e questioni che il regolamento non affronta completamente.
La revisione del regolamento MiCA viene esaminata anche alla luce dei cambiamenti intervenuti nei mercati internazionali delle cripto-attività. Dal momento in cui il testo europeo è stato elaborato, si sono sviluppati nuovi servizi, modelli di intermediazione e applicazioni basate sulla blockchain, mentre altri ordinamenti hanno modificato il proprio approccio regolamentare.
Il problema per Bruxelles è stabilire se le norme esistenti siano sufficienti a disciplinare queste attività e se determinati adempimenti producano costi proporzionati ai rischi effettivamente affrontati.
I documenti di consultazione non costituiscono tuttavia una proposta legislativa. La Commissione precisa che le questioni sottoposte agli interessati servono a raccogliere elementi di valutazione e non anticipano una posizione politica definitiva.
Autorizzazioni e controlli, cosa cambia per gli operatori crypto
Il regolamento MiCA, adottato nel 2023, ha introdotto una disciplina armonizzata per una parte significativa delle cripto-attività e dei servizi collegati che non ricadono già in altre normative finanziarie europee.
Le disposizioni relative agli asset-referenced token e agli e-money token sono applicabili dal 30 giugno 2024, mentre il resto della disciplina, comprese le principali regole per i fornitori di servizi crypto, è applicabile dal 30 dicembre dello stesso anno.
Tra i soggetti maggiormente interessati figurano i crypto-asset service provider, o CASP, categoria che comprende, a seconda delle attività effettivamente esercitate, piattaforme di negoziazione, servizi di custodia, operatori di scambio e altri intermediari specializzati.
Per questi soggetti MiCA prevede requisiti relativi all’autorizzazione, alla governance, alla gestione dei conflitti d’interesse, alla protezione delle attività dei clienti e all’organizzazione aziendale.
Il regolamento ha inoltre previsto la possibilità, per i fornitori autorizzati secondo le procedure europee, di operare in altri Stati membri attraverso il sistema di prestazione transfrontaliera dei servizi.
Uno degli aspetti da osservare nella revisione del regolamento MiCA riguarda quindi il rapporto tra armonizzazione e applicazione nazionale. Un quadro comune dovrebbe limitare la frammentazione del mercato, ma la sua efficacia dipende anche dall’uniformità delle interpretazioni adottate dalle autorità competenti.
Differenze nelle richieste documentali, nella valutazione delle strutture organizzative o nelle modalità di controllo possono incidere sui tempi e sui costi sostenuti dagli operatori. Si tratta di questioni sulle quali le autorità europee lavorano attraverso il coordinamento della vigilanza e che possono essere considerate nell’esame dell’attuazione del regolamento.
La situazione è diventata particolarmente rilevante dopo la conclusione del periodo transitorio.
Con una comunicazione del 17 aprile 2026, l’Autorità europea degli strumenti finanziari e dei mercati, ESMA, ha ribadito che dal 1° luglio 2026 il periodo transitorio MiCA è terminato in tutta l’Unione europea.
Gli operatori che non dispongono dell’autorizzazione richiesta non possono continuare a prestare servizi crypto ai clienti europei facendo affidamento sul precedente regime transitorio. ESMA ha richiamato anche la necessità di predisporre procedure ordinate per la cessazione delle attività e per la gestione dei clienti.
L’eventuale revisione delle regole non sospende tali obblighi. Per le imprese, questa distinzione ha conseguenze immediate: le prospettive di semplificazione possono influenzare le scelte organizzative future, ma non sostituiscono i requisiti attualmente applicabili.
Stablecoin, nuovi servizi e ambiti ancora da valutare
La verifica della Commissione riguarda anche la capacità di MiCA di disciplinare prodotti differenti senza applicare indistintamente le stesse regole a modelli economici e tecnologici diversi.
Il regolamento distingue, tra le altre categorie, gli asset-referenced token, il cui valore è collegato a uno o più beni, diritti o riferimenti, e gli e-money token, che mirano a mantenere un valore stabile facendo riferimento a una singola valuta ufficiale.
Per gli emittenti interessati sono previste disposizioni specifiche riguardanti autorizzazioni, informazioni agli utenti, riserve e meccanismi di rimborso, con differenze tra le categorie di token.
Un’eventuale modifica della disciplina dovrebbe quindi considerare gli effetti sulla sicurezza delle riserve, sulla liquidità degli strumenti e sulla possibilità per i detentori di esercitare i propri diritti.
La semplificazione amministrativa e la riduzione delle garanzie economiche non sono interventi equivalenti. Eliminare duplicazioni documentali può diminuire i costi senza necessariamente modificare il livello di protezione degli utenti; intervenire sui requisiti patrimoniali o sulle riserve comporterebbe invece valutazioni prudenziali più articolate.
Esistono inoltre attività che richiedono un approfondimento distinto rispetto al funzionamento degli intermediari tradizionali.
L’articolo 142 di MiCA prevede una valutazione degli sviluppi relativi alla finanza decentralizzata, ai servizi di prestito e finanziamento in cripto-attività e ai token non fungibili. Si tratta di settori nei quali l’individuazione dell’emittente, del fornitore del servizio o del soggetto responsabile può risultare complessa.
Non tutte le applicazioni decentralizzate e non tutti gli NFT ricadono automaticamente nello stesso trattamento regolamentare. La qualificazione dipende dalle caratteristiche concrete dell’attività e dalle disposizioni applicabili.
La revisione del regolamento MiCA potrebbe dunque affrontare anche eventuali lacune di copertura, ma l’esistenza di un problema sottoposto a consultazione non implica che la Commissione abbia già deciso di ampliare il perimetro delle attività regolamentate.
Il ruolo delle autorità di vigilanza e la tutela degli investitori
L’applicazione di MiCA coinvolge le autorità nazionali competenti, ESMA e l’Autorità bancaria europea, EBA, secondo le rispettive attribuzioni.
Il coordinamento tra questi organismi è necessario per evitare che obblighi comuni producano risultati diversi nei singoli Stati membri.
La classificazione delle cripto-attività costituisce un esempio significativo. Determinare se un token rientri nella disciplina MiCA, nelle norme sugli strumenti finanziari o in un’altra categoria giuridica influenza gli obblighi dell’emittente e le condizioni alle quali può essere offerto o negoziato.
Un’interpretazione non uniforme può generare incertezza per le imprese che intendono operare in più Paesi, oltre a complicare l’attività delle autorità chiamate a controllarne il comportamento.
A questa esigenza si affianca quella di mantenere un livello adeguato di protezione degli investitori.
Il Financial Services User Group, organismo consultivo della Commissione dedicato agli interessi degli utenti dei servizi finanziari, ha presentato nel settembre 2026 documenti di posizione nell’ambito della consultazione su MiCA.
La presenza di contributi provenienti dai rappresentanti degli utenti amplia il confronto oltre le richieste degli operatori economici. Le possibili semplificazioni devono essere valutate anche rispetto alla trasparenza delle informazioni, ai rischi dei prodotti e all’effettiva capacità dei consumatori di comprendere le condizioni dei servizi utilizzati.
Una disciplina meno onerosa per le imprese non garantisce automaticamente un mercato più efficiente se determina maggiori incertezze sui diritti dei clienti o rende meno omogenei i controlli.
DORA nello stesso confronto sulla finanza digitale
La seconda sessione dell’incontro del 27 ottobre è stata dedicata al Digital Operational Resilience Act, il regolamento europeo sulla resilienza operativa digitale del settore finanziario, applicabile dal 17 gennaio 2025.
DORA disciplina la gestione dei rischi informatici e tecnologici, la segnalazione degli incidenti rilevanti, i test di resilienza e la gestione dei rischi derivanti dai fornitori terzi di servizi ICT.
Il tema individuato dalla Commissione riguarda soprattutto la proporzionalità degli obblighi rispetto alle dimensioni delle imprese, al loro profilo di rischio e alla complessità operativa.
Le due normative rispondono a esigenze differenti, ma possono interessare gli stessi soggetti. Un fornitore di servizi crypto autorizzato ai sensi di MiCA deve infatti considerare anche gli obblighi di resilienza digitale applicabili alla propria attività.
Questo rende particolarmente rilevante il coordinamento tra requisiti organizzativi, procedure informatiche e controlli.
Un’impresa che utilizza infrastrutture esterne per custodire dati, elaborare transazioni o garantire la continuità dei servizi deve gestire i relativi rischi secondo le norme applicabili. La valutazione delle possibili semplificazioni può riguardare l’efficienza delle procedure, ma non elimina la necessità di proteggere sistemi e informazioni.
La Commissione ha perciò inserito MiCA e DORA nello stesso dialogo istituzionale, pur mantenendo distinte le valutazioni sui due regolamenti. Non risulta che l’incontro abbia determinato modifiche immediate agli obblighi di sicurezza informatica o alle disposizioni sui fornitori di servizi crypto.
Dalla valutazione tecnica alle eventuali modifiche legislative
La prospettiva di una revisione del regolamento MiCA deve essere interpretata alla luce delle procedure previste dal diritto europeo.
L’articolo 140 del regolamento stabilisce che la Commissione presenti al Parlamento europeo e al Consiglio una relazione sull’applicazione della disciplina entro il 30 giugno 2027, dopo aver consultato EBA ed ESMA. La disposizione prevedeva anche una relazione intermedia entro il 30 giugno 2025.
Le relazioni possono essere accompagnate, quando opportuno, da proposte legislative. Questo significa che l’analisi può condurre a interventi sul testo normativo, ma non stabilisce che tali interventi debbano necessariamente essere presentati.
Il lavoro istituzionale comprende passaggi differenti. Le consultazioni raccolgono osservazioni e dati; le valutazioni tecniche esaminano gli effetti delle norme; eventuali raccomandazioni individuano possibili interventi. Una proposta legislativa della Commissione costituisce un atto successivo, che deve poi seguire l’iter europeo previsto per la sua adozione.
Per modificare disposizioni sostanziali di MiCA attraverso il procedimento legislativo ordinario è necessario il coinvolgimento del Parlamento europeo e del Consiglio. Gli interventi tecnici consentiti dalle deleghe già previste dal regolamento seguono invece procedure specifiche e non devono essere confusi con una revisione complessiva.
La distinzione è rilevante anche per gli annunci rivolti al mercato. Una consultazione conclusa, un orientamento espresso da un’associazione o un documento di lavoro dei servizi della Commissione non rappresentano, da soli, una nuova norma applicabile.
Le valutazioni possono inoltre produrre risultati differenti: confermare la disciplina vigente, chiarirne l’interpretazione, migliorare il coordinamento della vigilanza oppure individuare disposizioni da modificare.
La consultazione avviata a maggio ha già raccolto contributi relativi al funzionamento del quadro europeo. Il dialogo del 27 ottobre aggiunge un confronto diretto sull’esperienza concreta degli operatori e delle organizzazioni coinvolte.
Il prossimo elemento documentale atteso è la sintesi ufficiale dell’incontro, insieme all’elenco delle organizzazioni partecipanti. Da quel resoconto sarà possibile verificare quali problemi applicativi siano stati effettivamente evidenziati e se siano emerse indicazioni sufficientemente precise da orientare i successivi lavori della Commissione.
Fino all’adozione di eventuali nuovi atti, autorizzazioni, obblighi organizzativi e misure di tutela stabiliti da MiCA restano il riferimento per le imprese che operano nel mercato europeo delle cripto-attività.